

Интелигентна система за сигурност с вграден ИИ предпазва бизнеса от сложни атаки и изпълнява новите изисквания без забавяне в процесите

Дигитализацията в транспорта, логистиката и управлението на веригите за доставки вече е достатъчно напреднала и мащабна. Автоматизирани складови системи, геолокационно проследяване в реално време, облачно базирани WMS и ERP платформи, въвеждане на ИИ за изпълнение на прости и повтарящи се функции вече са част от редовните операции на много компании от сектора. Успоредно с дигитализацията обаче, с бърза скорост се развиват и новите видове заплахи към сигурността на данните, процесите и инфраструктурата. Сложните взаимовръзки между различни системи и среди, разнообразието от служители и нива на достъп, както и бързото развитие на технологиите усложняват непрекъснато изискванията за адекватна и съвременна киберзащита.
В този контекст новата европейска Директива (ЕС) 2022/2555 за мрежова и информационна сигурност (транспонирана чрез националното законодателство за киберсигурност) залага основни елементи за оперативно оцеляване и стратегическа сигурност за целия бизнес. Докато първата версия на Директивата обхваща предимно тесен кръг критични инфраструктури, МИС2 разширява значително своя обхват. В списъка на субектите (разделени на „съществени“ и „важни“) вече се включват и транспорт и логистика, пощенски и куриерски услуги, управление на веригата за доставки, цифрови доставчици, производство и дистрибуция.
Антивирусният софтуер и традиционният мониторинг на системите и инфраструктурата вече не са достатъчни за защита. Неслучайно в Директивата се говори за внедряване на цялостен механизъм за управление на риска в киберсигурността (Risk Management Framework). Това е и адекватният подход към сигурността, наложен от нарастващата възможност за изпълнение на мащабни кибератаки.
Най-общо механизмът за управление на риска има три основни елемента:
- Гарантиране на сигурността на веригата за доставки – това включва защита на вътрешните среди и потвърждаване на безопасността и сигурността на всички партньори и доставчици на софтуер, с които компанията има интеграции.
- Задължително съобщаване за инциденти – изискването гласи, че всяко сериозно нарушение на сигурността трябва да бъде докладвано на компетентните органи в изключително кратки срокове (ранно предупреждение до 24 часа и подробен доклад до 72 часа).
- Лична отговорност на ръководството – за първи път управителните съвети и директорите носят пряка лична и финансова отговорност за спазването на изискванията на МИС2, а глобите достигат до 10 млн. евро или 2% от общия световен годишен оборот.
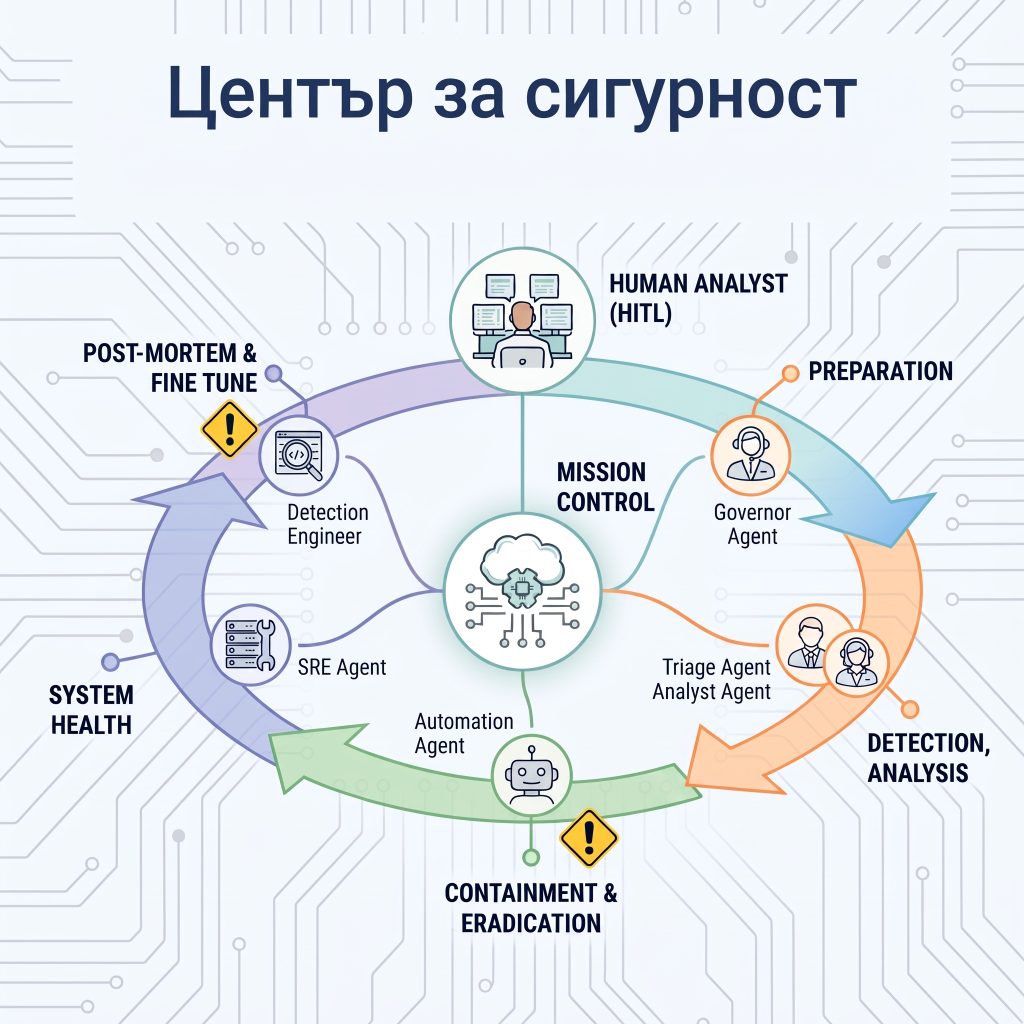
Модел на Център за киберсигурност с ИИ Агенти и ключова човешка намеса
Отвъд съответствието: Киберсигурността в аспекта на новите ИИ технологии
Днес заплахите се развиват с небивала скорост, генерирани от автоматизирани алгоритми. Реакцията срещу тях не може да разчита на ръчна проверка на логове или забавена човешка намеса.
В Cloud Office вярват, че спазването на МИС2 не трябва да бъде тежест, която забавя растежа, а по-скоро е двигател за дигитална трансформация. В отговор на тези нови предизвикателства компанията активира модел на 24/7 Център за сигурност (Security Operations Center – SOC), управляван от експерти и подсилен от платформи от ново поколение, като Google SecOps и Google Gemini Enterprise Agent Platform.
Опитът показва, че традиционните бази данни за събития в областта на сигурността (SIEM) често затрупват екипите с фалшиви сигнали. Използвайки автономен Център за сигурност, работещ с изкуствен интелект, преминаваме от „мониторинг на множество шумни източници“ към прецизна защита, фокусирана върху основните вектори на атака: идентичност, облачна инфраструктура и крайни устройства (Endpoints).
Автономни агенти по сигурността (Agentic AI) и реакция със скоростта на машината
Бъдещето на киберсигурността се измества от пасивното наблюдение към използването на автономни ИИ агенти (Agentic Threat Detection), работещи в синхрон с инженерния екип от аналитици. Тази автономна система се фокусира върху следните дейности:
Автоматизиран анализ и филтриране на шума
ИИ агентите обработват милиони събития в секунда от WMS, ERP и облачни телеметрии. В реална оперативна среда прилагането на интелигентни правила и ИИ филтрация позволява хиляди сурови засичания да бъдат редуцирани до няколкостотин реални и критични казуса на месец и да се избегне натрупването на фалшиви аларми.
Автономно изолиране на заплахи (Autonomous SOAR Response)
При засичане на компрометирани данни, за част от секундата се задействат автоматизирани сценарии (SOAR Playbooks). Те могат автоматично да изолират заразен компютър или складов терминал, да прекратят компрометирана потребителска сесия или да блокират откраднати акаунти. С това съдържанието на заплахата се сглобява и неутрализира за броени минути, а времето за реакция и разрешаване спада значително под стандартно изискваните прагове.
Пълни пакети с доказателства (Context & Evidence Packages)
Всеки анализиран инцидент се представя с детайлен анализ на първопричината (root-cause), с пълни доказателства и със съответните стъпки за отстраняване. Това гарантира покриването на строгите изисквания на МИС2 за докладване.
Непрекъснат мониторинг 24/7/365
Бизнесът получава денонощна защита от специализиран екип с пълно спазване на споразуменията за ниво на обслужване (SLA), спестявайки ресурси за изграждането на скъп вътрешен денонощен състав.
„Модерната киберзащита не може да разчита на ръчна проверка на логове или забавена човешка намеса. С бързото навлизане на ИИ-базирани заплахи, ограничаването на пробива трябва да се случва със скоростта на машината – споделя Момчил Николов, ръководител на екип „Киберсигурност“ в Cloud Office. – Нашият модел на 24/7 Център за сигурност, с интегрирани ИИ агенти, показва, че когато комбинирате мащабно обработване на телеметрия с автоматизирани сценарии за реакция и ИИ анализи, превръщате киберсигурността от реактивна и сложна дейност в реален бизнес ускорител.“
Как Cloud Office може да ви помогне?
ИИ и съвременната киберсигурност не работят като готови универсални продукти. Ефективното им изграждане изисква правилна стратегия, надеждна инфраструктура и опитен партньор.
Като водещ партньор на Google Cloud с награда Партньор на годината за Централна и Източна Европа през 2026 г. екипът на Cloud Office помага на компании от транспорта, логистиката и ключови индустрии в региона да направят пълен одит за съответствие с МИС2 и оценка на рисковете в IT средата и веригата за доставки.
Спрямо избраната стратегия екипът внедрява съвременна Zero-Trust сигурност и интегрира телеметрия от основните доставчици на облачни услуги (Google Cloud, AWS, Microsoft Azure), платформи за продуктивност (Google Workspace, О365), както и платформи за сигурност, като SentinelOne, CrowdStrike и други. Включването на критични системи на клиентите към активния 24/7 Център за сигурност гарантира безупречна работа на системите им и съответствие с регулаторните изисквания. Статистиката показва успешна история от регистрирането и справянето с инциденти за време, значително под изискванията, зададени от клиентите. Партньорите получават и пълно документиране на инцидентите, прозрачна информация за предприетите действия и текущи препоръки за актуализация на системите и политиките за сигурност.
Не чакайте крайните срокове или истинските пробиви в сигурността ви.
Свържете се с екипа на Cloud Office още сега за демонстрация на автономния Център за сигурност и за безплатен преглед и оценка на вашата система за сигурност.
Превърнете изискванията за киберсигурност от нормативно задължение в свое конкурентно предимство за сигурни и надеждни доставки и бизнес операции.